Vibe coding'in kör noktası: güvenlik
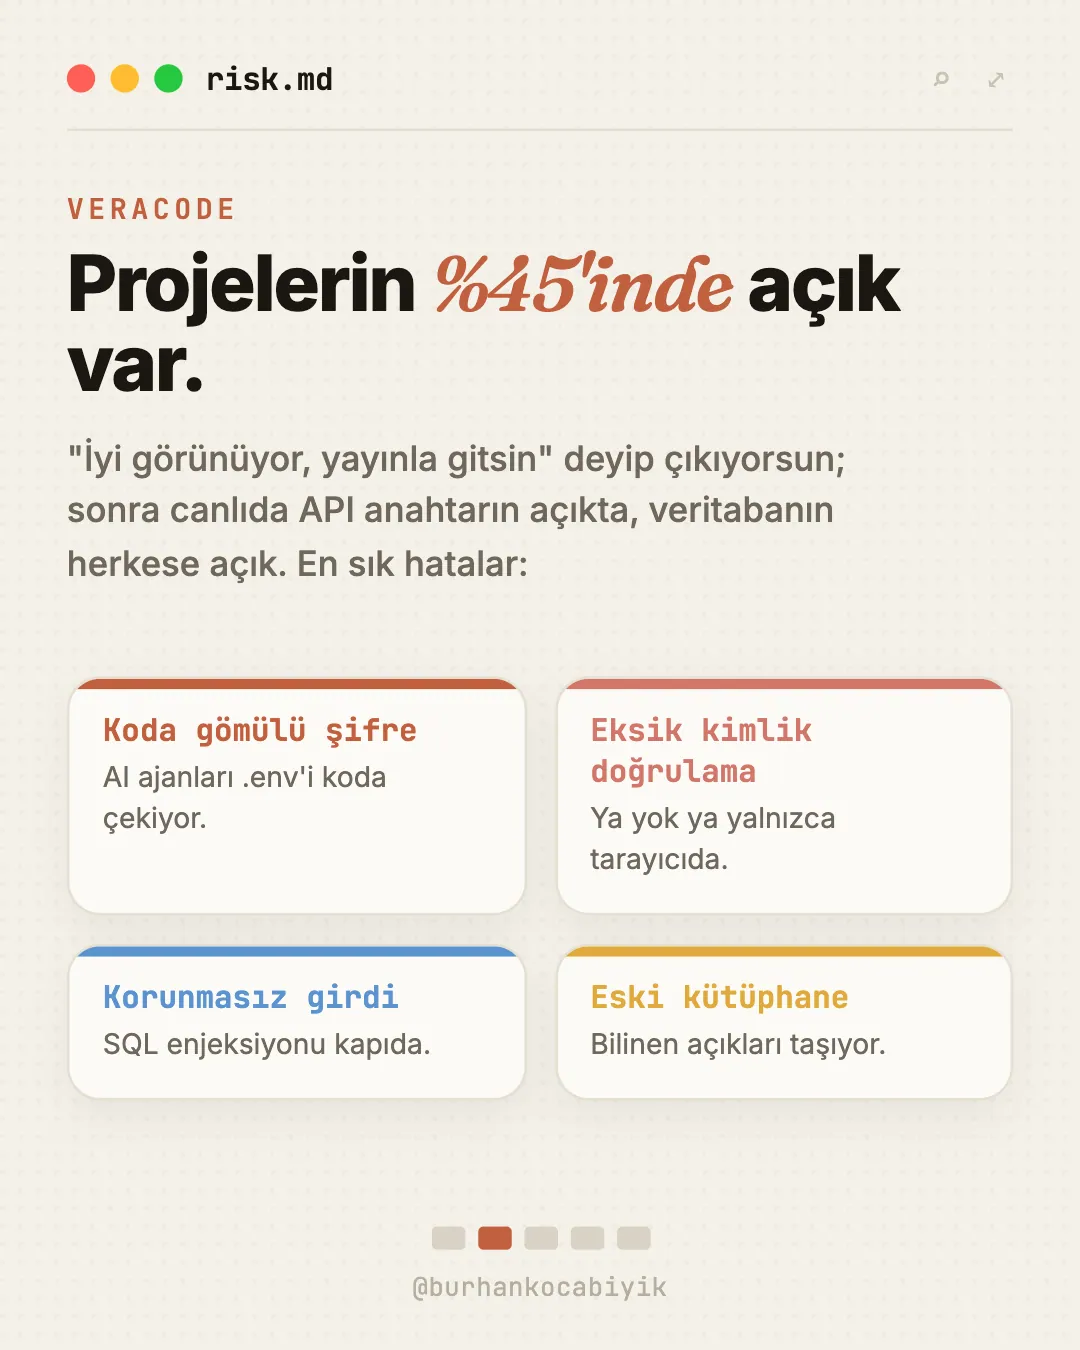
VERACODE analizine göre vibe coding projelerinin %45'inde kodda güvenlik açığı var: koda gömülü şifreler, sadece tarayıcıda kalan ya da hiç olmayan kimlik doğrulama, korunmasız kullanıcı girdisi, bilinen açıkları olan eski kütüphaneler. Hata sayısını ciddi düşüren 10 aracı derledim.
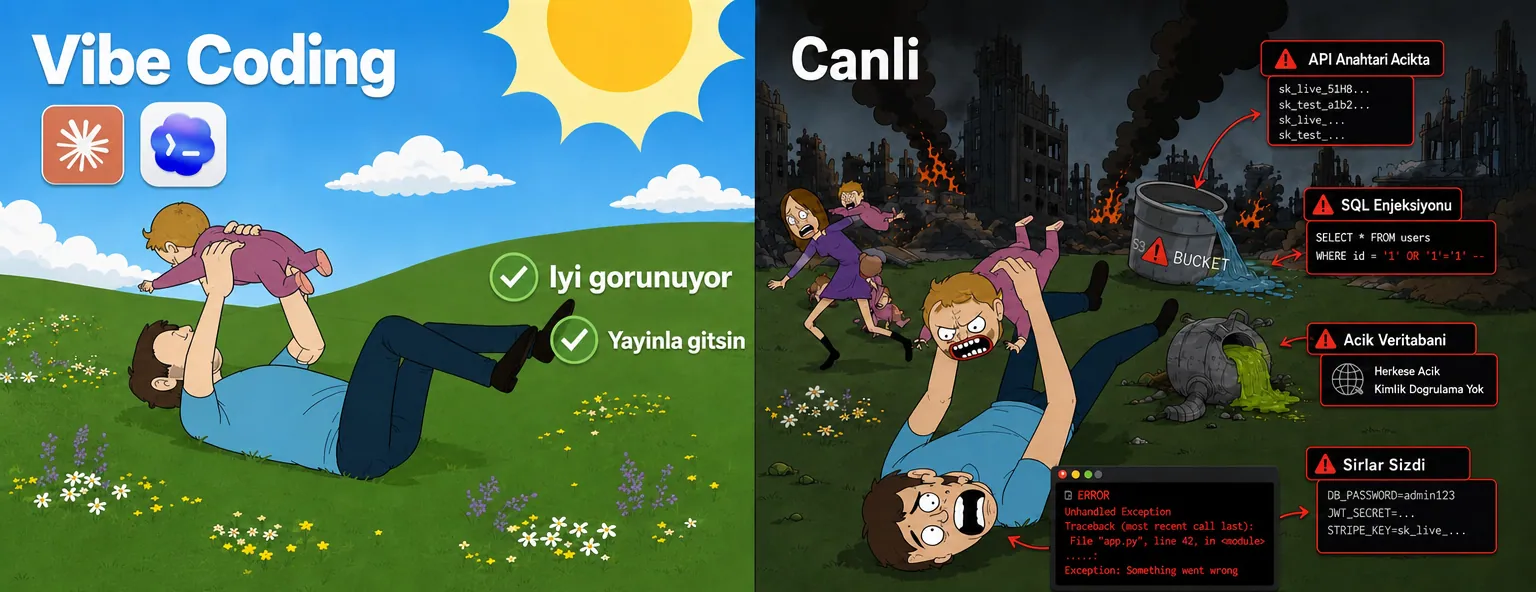
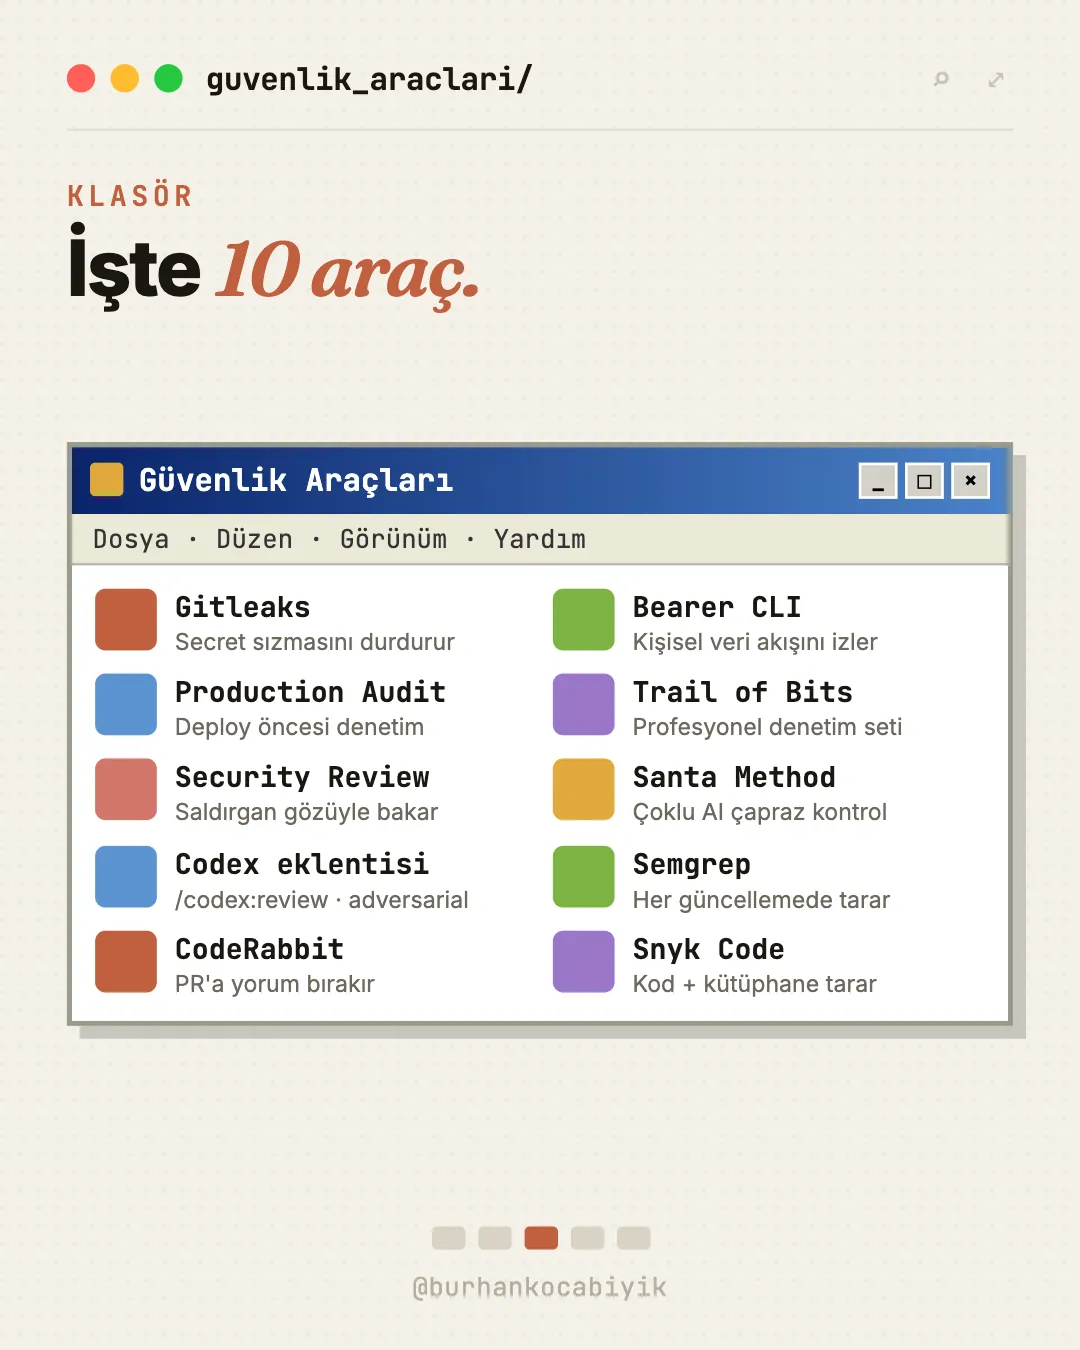
Vibe coding hızlı ama riskli: en sık hatalar koda gömülü secret/login, eksik kimlik doğrulama, korunmasız girdi ve eski kütüphaneler. Özellikle AI ajanları .env'den değerleri doğrudan koda çektiği için secret sızması çok yaygın. İşte güvenliği ciddi artıran 10 araç: Gitleaks (secret sızması engelleme), Bearer CLI (kişisel veri akışı), Production Audit Skill (deploy öncesi denetim), Trail of Bits Skills (profesyonel denetim), Security Review Skill (saldırgan gözüyle), Santa Method (çoklu ajan denetimi), Claude + Codex eklentisi (iki modelle çapraz kontrol), Semgrep, CodeRabbit ve Snyk Code. Kuracaksan güvenliği şimdiden düşün, sorumluluk, yaratıcı olarak senin üstünde.
Hızlı Hook: Bunu derledim çünkü desen hep aynı: "iyi görünüyor, yayınla gitsin" deyip canlıya çıkıyorsun, sonra API anahtarın açıkta, veritabanın herkese açık. AI ile hızlı kod yazmak harika; ama hızla birlikte gelen güvenlik açıklarını kapatacak araçlar şart.
10 araç
1. Gitleaks
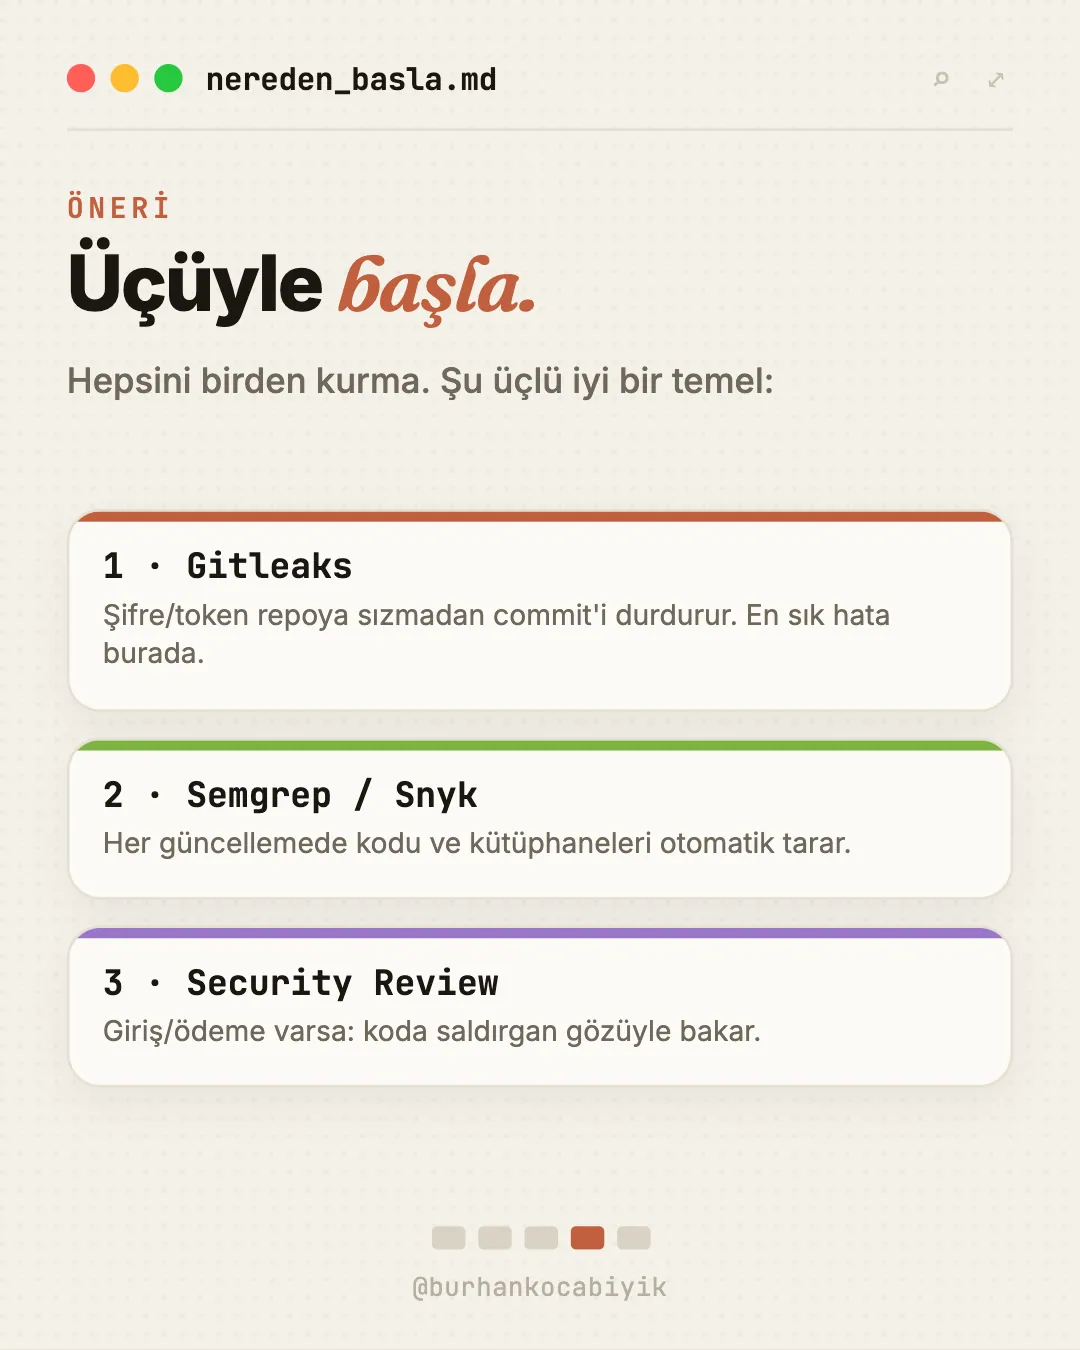
GitHub · 27,7k yıldızŞifre, token ve anahtarların yanlışlıkla repoya sızmasına karşı korur. Kodda secret'a benzeyen bir şey varsa commit'i durdurup tam yerini gösterir. AI ajanlarıyla çalışırken kritik, çünkü onlar değerleri sık sık doğrudan .env'den koda çekiyor.
2. Bearer CLI
GitHub · 2,7k yıldızKullanıcıların kişisel verisinin (e-posta, telefon, şifre) kod içindeki akışını izler. Bu verinin loglara, üçüncü taraf servislere ya da olmaması gereken yerlere düşüp düşmediğini gösterir. Kayıt, form ya da kişisel veriyle çalışan her projede şart.
3. Production Audit Skill
GitHub · 214k yıldızProjeyi sunucuya deploy etmeden önce denetler: ortam değişkenleri doğru mu, düzgün hata yönetimi var mı, geride debug kodu kaldı mı, aşırı yüke karşı koruma var mı, yani deploy'dan hemen sonra patlayabilecek her şey.
4. Trail of Bits Skills
GitHub · 5,7k yıldızProfesyonel güvenlik denetimi yapan bir şirketten (Ethereum, Apple, DARPA ile çalışmış) kontrol seti. Özel kriptografi, akıllı sözleşme, karmaşık sunucu mantığı ya da ödeme sistemi içeren karmaşık projeler için ideal.
5. Security Review Skill
GitHub · 214k yıldızKodu saldırgan gözüyle kontrol eder: yetkisiz erişimin sağlanabileceği, verinin çalınabileceği ya da mantığın kırılabileceği yerleri arar. Hesap girişi, ödeme ya da dış servis entegrasyonu olan projelerde özellikle işe yarar.
6. Santa Method
GitHub · 215k yıldızAynı kodu bağımsız olarak kontrol eden birkaç AI ajanı çalıştırır. Etki, tek bir projeye bakan birkaç farklı kişi gibi, her biri diğerinin gözünden kaçanı yakalayabilir.
7. Claude'a Codex ekleyen eklenti
GitHub · 20,9k yıldızKod güvenliği için iki güçlü AI modelinin kombinasyonu. Claude'da vibe coding yapıyorsan harika çalışıyor. Komutlar: /codex:review (kod değişikliğinden sonra hızlı kontrol), /codex:adversarial-review (önemli sürüm öncesi derin analiz, sadece bug değil, mimarideki zayıf noktalar da).
8. Semgrep
semgrep.devHer GitHub güncellemesinde kodu otomatik tarar. Tipik açıkları ve tehlikeli desenleri bulan binlerce hazır kuralı var; elle ayar gerektirmiyor, bağla ve arka planda çalışsın.
9. CodeRabbit
coderabbit.aiGitHub projendeki değişiklikleri okuyup doğrudan pull request'e yorum bırakır. İlk gözden geçiren gibi davranıp bariz hataları, şüpheli noktaları ve güvenlik sorunlarını yakalar.
10. Snyk Code
snyk.ioTüm projeyi tarayıp bilinen açıkları sadece kendi kodunda değil, kullandığın kütüphanelerde de arar. Dosyalar arası bağlantıları anlayıp basit analizin kaçırdığı karmaşık sorunları bulur.
Öneri: /superpowers eklentisi
Proje kurarken /superpowers eklentisini öneririm. Fikrini adımlara dökmenin yanında kendi testlerini yazıyor ve çoğu bug'ı düzeltiyor; bu da güvenliği dolaylı olarak artırıyor.
Bu araçlar tüm hataları bitirmez ama sayıyı ciddi düşürür. Kendin ya da müşterin için bir şey kuracaksan güvenliği şimdiden düşünmek bir sorumluluk, ve yaratıcı olarak bunu sen üstleniyorsun.
Sıkça sorulan sorular
Vibe coding gerçekten bu kadar riskli mi?
VERACODE analizine göre vibe coding projelerinin %45'inde açık var. En yaygınları: koda gömülü secret'lar, eksik/yalnızca tarayıcıda kalan kimlik doğrulama, korunmasız girdi ve bilinen açıklı eski kütüphaneler. AI ajanları .env değerlerini koda çektiği için secret sızması özellikle sık.
Hangisinden başlamalıyım?
İki tanesi anında değer verir: Gitleaks (secret'ların repoya sızmasını engeller, en yaygın hata) ve bir tarama aracı (Semgrep ya da Snyk Code). Hesap/ödeme varsa Security Review Skill'i ekle.
Claude ile vibe coding yapıyorum, ne kullanmalıyım?
Claude + Codex eklentisi tam buna göre: /codex:review her değişiklikten sonra hızlı kontrol, /codex:adversarial-review önemli sürüm öncesi derin analiz. İki modelle çapraz kontrol, tek modelden daha güvenli.
Bunlar ücretsiz mi?
Çoğu açık kaynak/GitHub tabanlı (Gitleaks, Bearer, Skill'ler, Santa Method, Codex eklentisi). Semgrep, CodeRabbit ve Snyk Code'un ücretsiz katmanları var; tarama hacmi ve özelliklere göre ücretli planları da mevcut.
Hepsini birden mi kurmalıyım?
Hayır. Secret taraması (Gitleaks) + bir kod tarayıcı (Semgrep/Snyk) + deploy öncesi denetim (Production Audit) iyi bir temel. Projen büyüdükçe saldırgan gözüyle inceleme ve çoklu ajan denetimini ekle.
- Vibe coding hızlı ama büyük bir kör noktası var: güvenlik.
- Yapay zeka çalışan kod yazıyor ama açıkları sessizce içine gömebiliyor.
- Çoğu kişi kod çalışınca 'tamam' diyor; oysa asıl risk görünmeyen yerde.
- Birkaç basit araçla bu açıkları yayına çıkmadan yakalayabilirsin.
- Yani hız iyi, ama denetimsiz hız pahalıya patlıyor.
KAYDIRMALI Bu yazının Instagram versiyonu
Aynı içeriğin kaydırmalı (carousel) hali, kaydet, paylaş, kullan.
Özet
- Risk gerçek: vibe coding projelerinin %45'inde açık var; en sık secret sızması, eksik kimlik doğrulama, korunmasız girdi.
- Önce secret: Gitleaks commit'i durdurur; AI ajanları .env değerini koda çektiği için kritik.
- Otomatik tarama: Semgrep (her güncelleme), Snyk Code (kod + kütüphaneler), CodeRabbit (PR yorumu).
- Claude'da: Codex eklentisiyle
/codex:reviewve/codex:adversarial-review; iki modelle çapraz kontrol. - Deploy öncesi + saldırgan gözü: Production Audit, Security Review, Santa Method, Trail of Bits.